Wissen

Vorträge

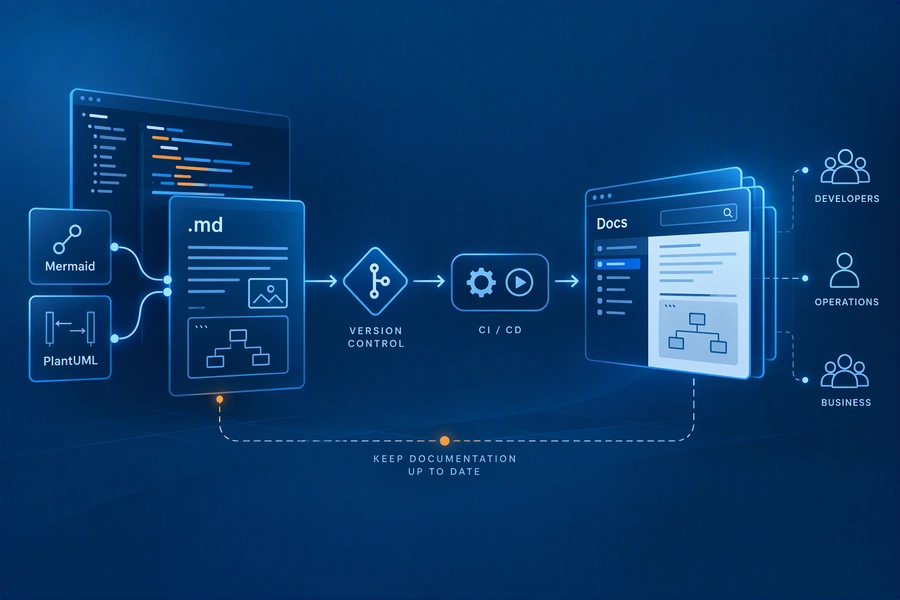
Documentation as Code - Was gehört wohin und wie finde ich es wieder
2. Oktober 2026

Documentation as Code - Was gehört wohin und wie finde ich es wieder

BASTA! · DDC

Dokumentation veraltet, wird nicht geschrieben oder liegt verstreut in verschiedenen Systemen. Documentation as Code ist ein Ansatz, der Dokumentation nah am Code versioniert und wartbar macht. Dieser Vortrag zeigt, wie du Dokumentation strukturierst, Markdown-Dateien aufbaust und Schaubilder mit Mermaid oder PlantUML generierst. Wir klären, für welche Zielgruppen du schreibst, wo du die Dokumentation hostest und wie du sie in den Entwicklungsprozess integrierst. Best Practices und konkrete Guidelines helfen dir, Dokumentation zur Selbstverständlichkeit zu machen.
Der Cyber Resilience Act als Gradmesser für moderne Softwareentwicklung
2. Juli 2026

Der Cyber Resilience Act als Gradmesser für moderne Softwareentwicklung

DWX · BASTA!

Der Cyber Resilience Act (CRA) wird oft als weiteres regulatorisches Pflichtprogramm wahrgenommen. In der Praxis wirkt er jedoch wie ein Gradmesser: Er legt schonungslos offen, wie reif oder rückständig Softwareentwicklungsprozesse in Unternehmen tatsächlich sind. Im Fokus steht die Frage, ob Organisation, Architektur und Prozesse überhaupt in der Lage sind, sichere Software über Jahre hinweg verlässlich zu liefern. Der Vortrag zeigt, warum der CRA weniger neue technische Anforderungen einführt, sondern bestehende Defizite sichtbar macht. Fehlende Security-by-Design-Prinzipien, unklare Verantwortlichkeiten, manuelle Release-Prozesse, fehlende Transparenz über Abhängigkeiten oder eine Update-Strategie, die auf Hoffnung basiert, werden unter regulatorischem Druck schnell zum Geschäftsrisiko. Anhand typischer Entwicklungsrealitäten wird erläutert, wie sich CRA-Anforderungen konkret auf Architekturentscheidungen, CI/CD-Pipelines, Toolchains und die Zusammenarbeit zwischen Entwicklung, Produktmanagement und Organisation auswirken. Der Talk richtet sich an Entwickler, Tech Leads und Engineering-Verantwortliche, die verstehen wollen, warum der CRA kein juristisches Detailproblem ist, sondern ein strukturelles Signal dafür, ob moderne Softwareentwicklung im Unternehmen wirklich angekommen ist.
REST, GraphQL, gRPC und Co.: Moderne API-Stile im Vergleich
2. Juli 2026

REST, GraphQL, gRPC und Co.: Moderne API-Stile im Vergleich

DWX · WeAreDevelopers · IT Tage

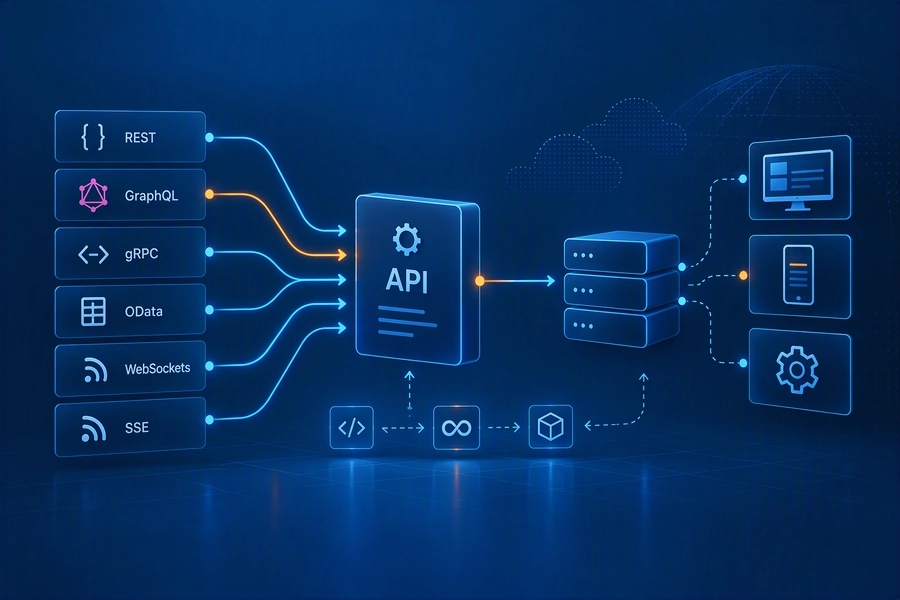
APIs sind das Rückgrat moderner Anwendungen, doch die Wahl des richtigen Stils kann entscheidend für Performance, Wartbarkeit und Skalierbarkeit sein. In dieser Session Die API-Landschaft ist vielfältig: REST, GraphQL, OData, gRPC, WebSockets, Server-Sent Events und mehr. Dieser Vortrag zeigt live, welche Vor- und Nachteile die einzelnen Ansätze mitbringen und wann sich welcher Stil eignet. Du erfährst, ob es sinnvoll ist, mehrere parallel bereitzustellen und wie sich gemeinsame Logik über verschiedene Schnittstellen hinweg nutzen lässt. Anhand praktischer Beispiele mit ASP.NET Core siehst du die Konzepte in Aktion. Am Ende weißt du, welche API-Strategie zu deinem Projekt passt und wie du flexibel zwischen den Optionen wechseln kannst.
Bicep Best Practices - Wiederverwendbare und wartbare Azure Deployments
10. Juni 2026

Bicep Best Practices - Wiederverwendbare und wartbare Azure Deployments

DWX · Azure Meetup

Bicep ermöglicht Infrastructure as Code für Azure, doch zwischen funktionierenden Templates und professionellen Deployments liegt oft ein weiter Weg. Viele Teams kämpfen mit monolithischen Files, redundantem Code und schwer nachvollziehbaren Abhängigkeiten. Diese Session behandelt Best Practices für wiederverwendbare Infrastruktur: Von sauberer Strukturierung durch Module über Parametrisierung und Typisierung bis zur zentralen Konfigurationsverwaltung. Azure Verified Modules liefern dabei fertige Bausteine, die das Rad nicht neu erfinden. Verknüpfungen zwischen Services, Role Assignments und der Umgang mit Key Vault Secrets werden ebenso beleuchtet wie der Weg zum automatisierten Deployment.
Security by Design in Azure - Sicherheit als integraler Bestandteil
23. April 2026

Security by Design in Azure - Sicherheit als integraler Bestandteil

BASTA! · CPC Meetup

Security muss von Anfang an mitgedacht werden, doch nicht alles muss sofort umgesetzt sein. Dieser Vortrag zeigt anhand von Live Demos, welche Maßnahmen in Azure zum Mindeststandard gehören und was auch nachträglich noch ergänzt werden kann. Von Threat Modeling über Identity Management bis zu Security Monitoring erhältst du praxisnahe Best Practices für sichere Azure Projekte.
Security by Design - Sicherheit als integraler Bestandteil
12. Dezember 2025

Security by Design - Sicherheit als integraler Bestandteil

BASTA!

Security ist kein Add-on, das am Ende eines Projekts aufgesetzt wird. Sicherheit muss von Beginn an integraler Bestandteil des gesamten Software-Lebenszyklus sein. In diesem Vortrag wird gezeigt, wie sich Security systematisch und praxisnah in alle Phasen eines modernen Entwicklungsprozesses integrieren lässt. Die Beispiele reichen von Risiko- und Threat-Analysen über den Einsatz von Analyzern, Secrets-Scannern und Dependency-Checks bis zu API-Sicherheitstests und dem Betrieb mit Lösungen wie Microsoft Defender for Cloud. Diese Beispiele stehen stellvertretend für eine Vielzahl von Maßnahmen, die je nach Projektkontext sinnvoll sind. Der Vortrag macht deutlich, wo in der Praxis häufig Sicherheitslücken entstehen, welche Risiken daraus resultieren und wie diese mit überschaubarem Aufwand vermieden werden können. Technische Entscheider, Architekten und Entwickler erhalten konkrete Strategien und Werkzeuge, um Security nicht nur zu fordern, sondern effektiv umzusetzen.
In 10 Schritten zur CRA-Konformität bis 2028
15. Oktober 2025

In 10 Schritten zur CRA-Konformität bis 2028

CRA-Conf

Der Cyber Resilience Act stellt Hersteller und Betreiber digitaler Produkte vor neue Anforderungen, von Security-by-Design über Schwachstellenmanagement bis hin zur technischen Dokumentation. Im Vortrag erfahren Sie, wie Sie Ihr Unternehmen strukturiert auf die CRA-Konformität vorbereiten können. Anhand von zehn klar definierten Schritten zeigen wir, welche Maßnahmen sinnvoll sind, welche Rollen im Unternehmen beteiligt sein sollten und welche bestehenden Prozesse und Standards Sie dafür nutzen können. Ziel ist ein praxisnaher Überblick, der Orientierung bietet und konkrete Ansatzpunkte für die eigene Umsetzung liefert.
How Modern Software Development Shapes Industrial Innovation
15. Oktober 2025

How Modern Software Development Shapes Industrial Innovation

Kaminabend zur K-Messe

Moderne Softwareentwicklung prägt heute weit mehr als nur IT-Projekte. Sie verändert, wie Industrieunternehmen Innovation denken und umsetzen. Der Vortrag zeigt, wie Prinzipien wie Agilität, Modularität, Datenorientierung und offene Zusammenarbeit die Grundlage für schnellere, intelligentere und nachhaltigere industrielle Innovation bilden. Anhand konkreter Beispiele wird deutlich, wie sich Methoden aus der Softwarewelt auf Maschinenbau, Automatisierung und Produktentwicklung übertragen lassen und welche kulturellen und organisatorischen Veränderungen dafür nötig sind. Ziel ist es, Führungskräften und Entwicklungsverantwortlichen Impulse zu geben, wie sie ihre Organisationen auf ein neues Innovationsverständnis ausrichten können: weg von starren Projekten, hin zu lernenden, adaptiven Systemen.