BSI TR-03183-1 in Version 1.0.0, prEN 40000-1-3, prEN 50742 und die ENISA Single Reporting Platform machen die CRA-Vorbereitung prüfbarer. Der Beitrag zeigt, welche neuen Nachweise Hersteller daraus ableiten können.
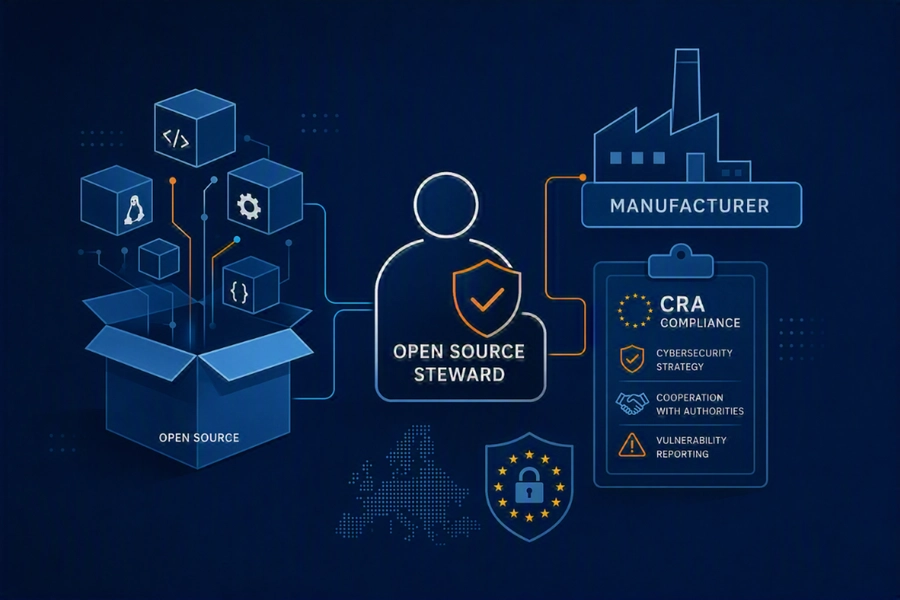
Der Cyber Resilience Act schafft erstmals eine eigene Rolle für Open-Source-Verantwortliche. Dieser Artikel erklärt, wer als Open Source Steward gilt, welche Pflichten Art. 24 CRA tatsächlich fordert und was Hersteller beim Einsatz von Open Source beachten müssen.
Der Cyber Resilience Act schreibt je nach Produktkategorie unterschiedliche Konformitätsbewertungsverfahren vor. Dieser Artikel zeigt, welches Verfahren für welches Produkt gilt und wie Hersteller Schritt für Schritt zur CE-Kennzeichnung gelangen.
Der Cyber Resilience Act wirkt auf den ersten Blick wie ein Thema für Compliance und Regulierung. In unserem Artikel in der dotnetpro 3/26 zeigen wir aber, warum der CRA kein reines Compliance-Thema ist, sondern ein ehrlicher Reifegradtest für Softwareentwicklung und Produktverantwortung.
Spannend wird der CRA dort, wo Teams nicht mehr nur über gute Praxis sprechen, sondern sie im Alltag belastbar zeigen müssen. Es geht nicht zuerst um neue juristische Begriffe, sondern um sehr praktische Fragen: Wie tragfähig sind Architekturentscheidungen, wie sauber funktionieren Updates, wie gut kennt man die eigenen Abhängigkeiten und wie verlässlich wird mit Schwachstellen umgegangen?
Genau deshalb lesen wir den CRA weniger als reinen Regeltext und mehr als Spiegel für die eigene Entwicklungsrealität. Wenn du die Diskussion dazu intern anstoßen willst, findest du im Artikel eine kompakte Grundlage.
Unser Artikel in der dotnetpro 3/26 zeigt, warum der Cyber Resilience Act kein reines Compliance-Thema ist, sondern ein ehrlicher Reifegradtest für Softwareentwicklung und Produktverantwortung.
Der Cyber Resilience Act endet nicht an der eigenen Fabrikhalle: Dieser Artikel zeigt, was Hersteller aus Maschinenbau und Industrie von ihren Lieferanten fordern müssen und wie SBOM, Assessments und Vertragsklauseln die Lieferkette absichern.
Der CRA verlangt grundsätzlich ab dem 11. Dezember 2027 eine CVD-Policy und eine Kontaktstelle. Warum Hersteller beides bereits für die Meldepflichten ab September 2026 vorbereiten sollten.