Wissen

Florian Bader

76 Beiträge

Documentation as Code - Was gehört wohin und wie finde ich es wieder
Vortrag

Documentation as Code - Was gehört wohin und wie finde ich es wieder

2. Oktober 2026
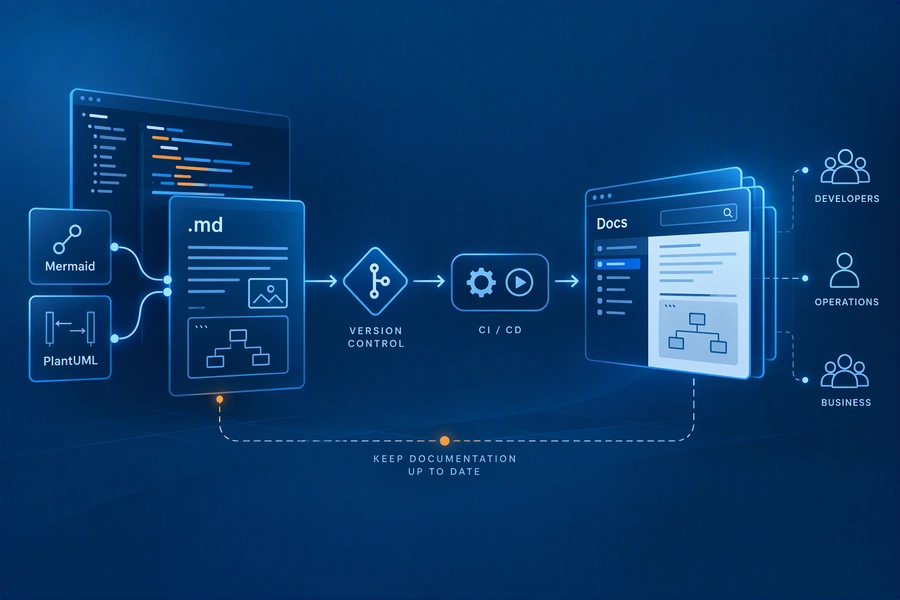
Dokumentation veraltet, wird nicht geschrieben oder liegt verstreut in verschiedenen Systemen. Documentation as Code ist ein Ansatz, der Dokumentation nah am Code versioniert und wartbar macht. Dieser Vortrag zeigt, wie du Dokumentation strukturierst, Markdown-Dateien aufbaust und Schaubilder mit Mermaid oder PlantUML generierst. Wir klären, für welche Zielgruppen du schreibst, wo du die Dokumentation hostest und wie du sie in den Entwicklungsprozess integrierst. Best Practices und konkrete Guidelines helfen dir, Dokumentation zur Selbstverständlichkeit zu machen.
Azure Security by Design: Sicherheitslücken früh vermeiden
Artikel

Azure Security by Design: Sicherheitslücken früh vermeiden

1. Oktober 2026
Azure macht es leicht, neue Dienste bereitzustellen und Anwendungen schnell weiterzuentwickeln. Genau diese Geschwindigkeit kann Sicherheitslücken begünstigen, wenn Berechtigungen zu weit gefasst sind, Secrets provisorisch abgelegt werden oder Logging und Netzwerkregeln auf später verschoben werden. Der Artikel zeigt, wie sich Security by Design in Azure verankern lässt: mit Threat Modeling, einer tragfähigen Tenant- und Subscription-Struktur, klaren Identitäten, Infrastructure as Code, Azure Policy und wirksamer Überwachung nach dem Go-live. Sicherheit wird so nicht zum Kontrollpunkt kurz vor dem Go-live, sondern zu einem Zusammenspiel aus sicheren Standards, klaren Verantwortlichkeiten und überprüfbaren Leitplanken, das Architektur, Entwicklung und Betrieb begleitet. Sie wollen den gesamten Artikel lesen? Dann melden Sie sich gerne bei uns.
Security by Design: Sicherheit als integraler Bestandteil
Video

Security by Design: Sicherheit als integraler Bestandteil

29. Juli 2026
In dieser einstündigen Never Code Alone Session mit Roland Golla zeigt Florian Bader, was Entwicklungsteams über Security by Design wissen sollten. Im Mittelpunkt stehen die Phasen Planung, Design, Entwicklung und Testing und die Frage, wie Sicherheit in jeder davon wirksam mitgedacht werden kann. Die Session liefert konkrete Orientierung für Teams, die Sicherheitsanforderungen frühzeitig verankern und im Entwicklungsalltag umsetzen wollen. Sie betrachtet Risiko- und Threat-Analysen als Grundlage für sichere Architekturentscheidungen und zeigt, wie Analyzer, Secrets-Scanner und Dependency-Checks Risiken bereits während der Entwicklung sichtbar machen. Auch API-Sicherheitstests und die Zusammenarbeit von Entwicklung, Architektur und Qualitätssicherung kommen zur Sprache. So entsteht ein praxisnaher Überblick über Maßnahmen, mit denen Teams typische Sicherheitslücken früh erkennen und vermeiden können. Das GitHub-Repository mit den passenden praktischen Beispielen gibt es hier.