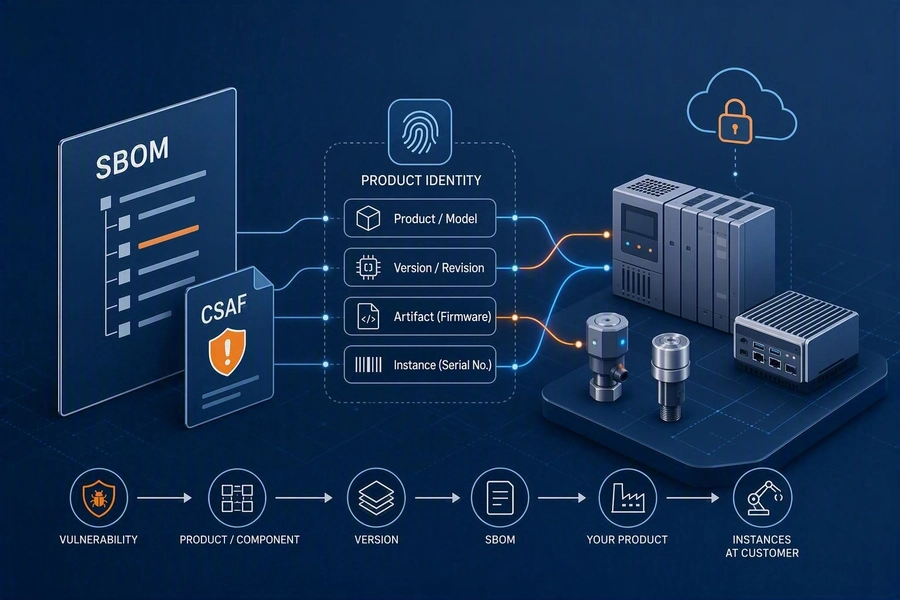
Eine Software Bill of Materials (SBOM) schafft Transparenz darüber, welche Komponenten in einem Produkt stecken.
Nach einer Schwachstellenmeldung ist sie oft die erste Datei, die wir öffnen.
Aber wie verlässlich ist sie, und wer schützt sie davor, verfälscht oder falsch zugeordnet zu werden?
Genau diese Frage stellt auch die ENISA in ihrem Technical Advisory for Software Bill of Materials vom 22. Oktober 2026.
Dieser Artikel zeigt, welche Risiken die SBOM selbst mitbringt und wie du Integrität, Authentizität und Verfügbarkeit in Build-Pipeline, Artefakt-Repository und Freigabe absicherst.
Wie du eine SBOM erzeugst und auswertest, haben wir bereits beschrieben.
Hier geht es um die Frage, ob du ihr danach vertrauen kannst.
Was die ENISA neu betrachtet
Das Advisory behandelt die SBOM als eigenes Sicherheitsobjekt.
Es beschreibt eine Architektur mit Datenflüssen entlang eines definierten Lebenszyklus, ein indikatives Bedrohungsmodell auf Basis von STRIDE mit zugehörigen Risiken und Maßnahmen gegen diese Risiken.
Zielgruppe sind vor allem kleine und mittlere Unternehmen sowie Stewards, die am Anfang ihrer SBOM-Einführung stehen.
Das Advisory bietet technische Orientierung, ist aber keine verbindliche Auslegung des Cyber Resilience Act (CRA).
Für die rechtliche Einordnung der Herstellerpflichten ist daher der CRA selbst maßgeblich.
Der CRA verlangt von Herstellern, dass diese Komponenten und Schwachstellen dokumentieren und dafür eine SBOM in einem gängigen, maschinenlesbaren Format führen.
Sie gehört zur technischen Dokumentation, die auch nach dem Inverkehrbringen aufbewahrt werden muss.
Damit wird die SBOM zu einem Nachweis, auf den sich Marktaufsicht, Kunden und die eigene Incident-Response stützen.
Ein Nachweis, der sich unbemerkt ändern lässt, ist aber kein Nachweis.
Die Bedrohungen und Maßnahmen in diesem Artikel leiten wir entlang des Lebenszyklus selbst ab.
Sie geben nicht die Kapitel des Advisory wieder.
Lies das Original für die Details der ENISA.
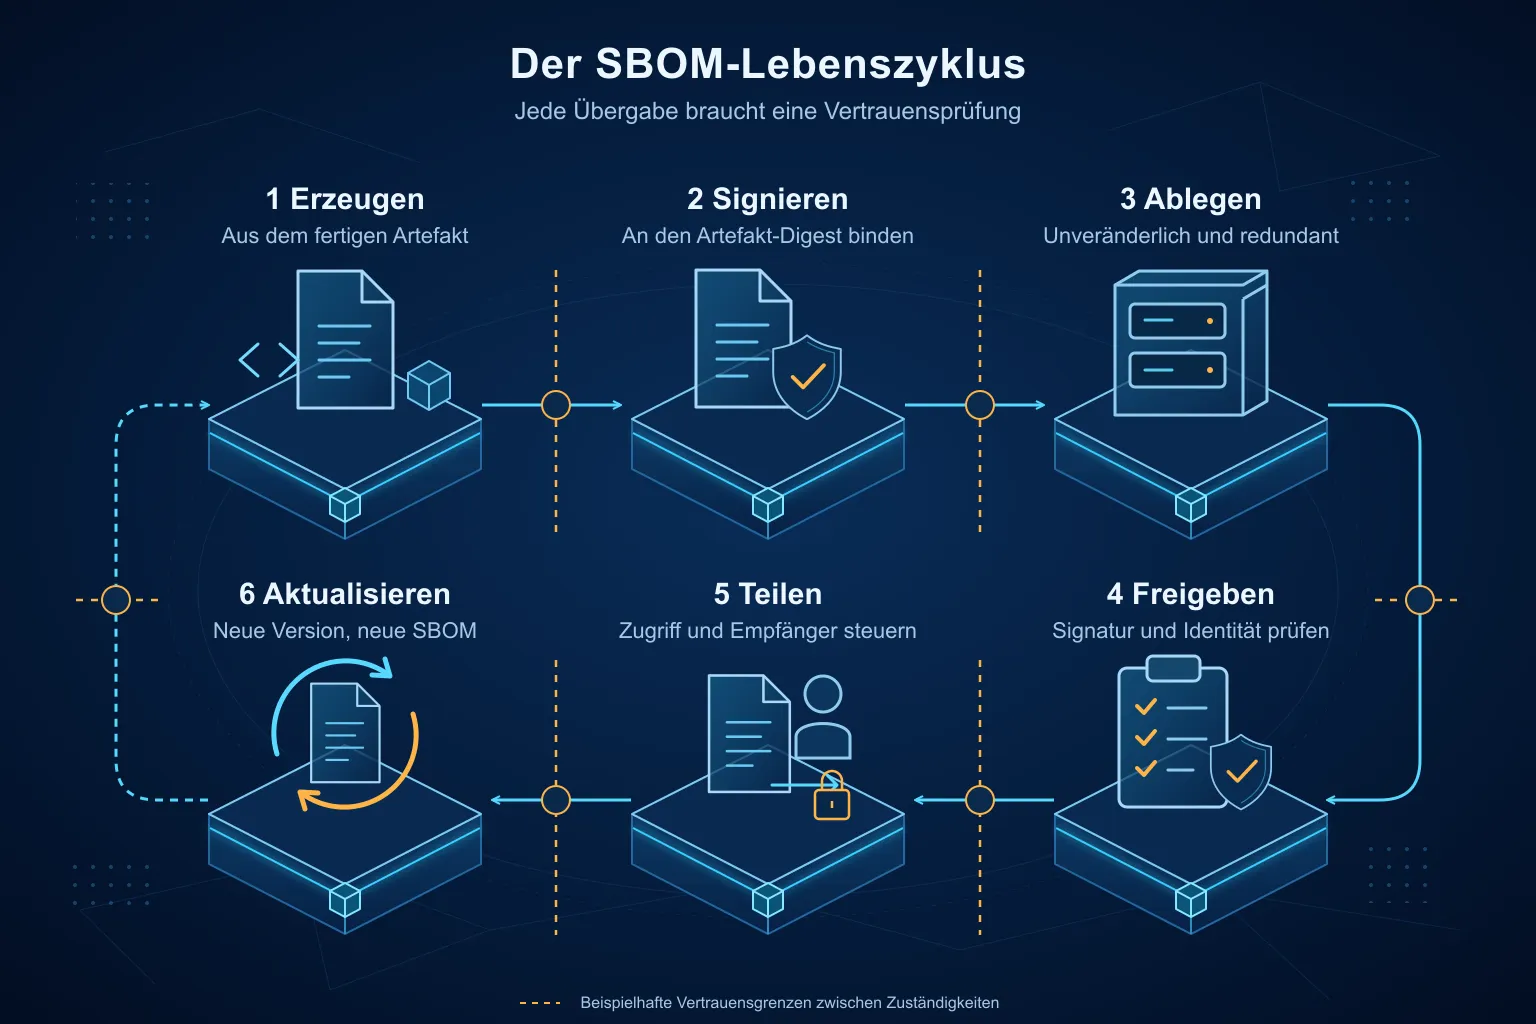
Die Grafik zeigt die sechs Stationen und beispielhafte Vertrauensgrenzen zwischen den Zuständigkeiten.
Bei jedem Übergang müssen Zugriffsrechte, Integrität und Herkunft der SBOM geprüft werden.
Der Lebenszyklus am Beispiel einer Maschinensteuerung
Stell dir einen Maschinenbauer vor, der einen Industrie-PC mit Linux-Image, mehreren Container-Anwendungen und der Firmware einer Steuerung ausliefert.
Die zugehörige SBOM durchläuft dabei mehrere Stationen.
Sie entsteht im Build, landet im Artefakt-Repository, wird bei der Release-Freigabe geprüft, geht ggf. an Kunden und muss nach jedem Update neu entstehen.
An jeder Station stellen sich dieselben drei Fragen:
- Wer darf die Datei schreiben?
- Wer darf sie lesen?
- Woran erkennt der nächste Schritt, dass sie unverändert ist?
Wo keine dieser Fragen beantwortet wird, ist die Station ein Angriffspunkt.
Dieses Prinzip gilt für viele Produkte, nicht nur für Maschinen. Bei Embedded Systemen kommt hinzu, dass mehrere Lieferanten Teil-SBOMs beisteuern.
Mehr dazu findest du in unserem Artikel zur SBOM für Embedded Systeme.
Fünf Fehlerbilder, die wir regelmäßig sehen
Die SBOM kann auf unterschiedliche Weise unbrauchbar werden. Nicht jedes Fehlerbild ist ein Angriff, aber jedes führt zu falschen Entscheidungen.
Für einen Angreifer lohnt sich die Manipulation, wenn er eine Komponente eingeschleust hat.
Entfernt er sie aus der SBOM oder ändert ihre Version, meldet die Schwachstellenanalyse nichts, und im Vorfall beantwortest du die Frage nach der eigenen Betroffenheit falsch.
Gleichzeitig ist die SBOM ein Nachweis gegenüber Marktaufsicht und Kunden.
Integrität ist deshalb Angriffsabwehr und Auditsicherheit zugleich.
Eine unvollständige SBOM entsteht, wenn nur die direkten Abhängigkeiten erfasst werden.
Das passiert etwa, wenn ein Werkzeug nur die Manifest-Datei auswertet und nicht den vollständig aufgelösten Abhängigkeitsbaum.
Bei Open Source ist das besonders kritisch, denn jedes Paket bringt eigene transitive Abhängigkeiten mit, und als Nutzer des Pakets bleibst du auch für diese verantwortlich.
Eine zweite Lücke entsteht durch statisch gelinkte Bibliotheken, die im Binary stecken, ohne als eigenes Paket aufzutauchen.
Fehlt eine Komponente in der SBOM, taucht auch ihre Schwachstelle in keiner Auswertung auf.
Eine manipulierte SBOM lässt sich auf zwei Wegen erzeugen.
Entweder wird die Datei nach dem Build ausgetauscht, oder eine kompromittierte Build-Umgebung erzeugt eine saubere SBOM zu einem belasteten Artefakt.
Der zweite Fall ist heimtückisch, weil die Datei formal korrekt aussieht.
Eine falsch zugeordnete SBOM gehört zu einer anderen Version als das ausgelieferte Artefakt.
Uneindeutige Namen oder fehlerhafte Package URLs (PURL) führen außerdem dazu, dass Schwachstellendatenbanken die Komponente nicht finden.
Die Folge sind falsch-negative Treffer, die niemand bemerkt.
Wie du Produkte und Komponenten eindeutig identifizierst, beschreibt unser Artikel zur Produktidentität.
Eine unkontrolliert geteilte SBOM verrät interne Pfade, Versionsstände und Architekturdetails, die auch Angreifern nützen.
Gleichzeitig gilt das Gegenteil.
Wenn sie im Vorfall nicht erreichbar ist, weil das Repository ausfällt oder der Zugriff nur einer Person gehört, fehlt sie genau dann, wenn du sie brauchst.
Dazu kommen die Werkzeuge, die SBOMs einlesen.
Sie verarbeiten Dateien aus mehreren Quellen, darunter die deiner Lieferanten.
Halte sie aktuell und behandle fremde SBOMs wie jede andere nicht vertrauenswürdige Eingabe.
Integrität und Authentizität in der Build-Pipeline
Erzeuge die SBOM aus dem fertigen Artefakt und nicht nur aus dem Quellcode.
Bei einem Container-Image bedeutet das, das Image selbst zu analysieren.
So enthält die SBOM auch Basis-Layer und Systembibliotheken.
Binde die SBOM danach kryptografisch an das Artefakt.
Dafür brauchst du einen Hash des Artefakts, egal ob Binary, Firmware-Paket oder Container-Image.
Die Signatur umfasst die SBOM und diesen Hash.
Ändert sich die SBOM oder das Artefakt, passen beide nicht mehr zusammen und die Prüfung schlägt fehl.
Bei Container-Images heißt dieser Hash Digest, eine SHA-256-Prüfsumme über das Image-Manifest.
Unser Beispiel nutzt ein Image, weil die Container-Anwendungen des Industrie-PCs ohnehin in einer Registry liegen und die SBOM dort direkt neben dem Image gespeichert wird.
Mit cosign aus dem Sigstore-Projekt signierst du die SBOM als Attestation und hängst sie an das Image.
# SBOM aus dem gebauten Image erzeugen (Beispiel mit syft, CycloneDX-Format)
syft registry.example.com/machine/ipc-app@sha256:3f1c9a... -o cyclonedx-json=sbom.cdx.json

# Als Attestation am Image-Digest signieren und in der Registry ablegen
cosign attest --yes \
  --predicate sbom.cdx.json \
  --type cyclonedx \
  registry.example.com/machine/ipc-app@sha256:3f1c9a...

# Vor der Freigabe prüfen, ob die Attestation vom erwarteten Release-Workflow stammt
cosign verify-attestation \
  --type cyclonedx \
  --certificate-identity-regexp '^https://github.com/example/ipc-app/.github/workflows/release.yml@refs/tags/v.*$' \
  --certificate-oidc-issuer 'https://token.actions.githubusercontent.com' \
  registry.example.com/machine/ipc-app@sha256:3f1c9a...
Wichtig ist der Digest statt eines Tags.
Ein Tag lässt sich auf ein anderes Image umbiegen, der Digest nicht.
Die Signatur belegt nicht nur, dass die SBOM zum Artefakt passt, sondern auch, wer sie erstellt hat.
Die Prüfung am Ende fragt deshalb nach der erwarteten Identität, hier dem Release-Workflow.
Welche CI-Systeme und Identitäten unterstützt werden, beschreibt die Sigstore-Dokumentation.
Für eine Binary oder ein Firmware-Paket ohne Registry funktioniert das gleich.
cosign attest-blob nimmt die SBOM als Predicate, bindet sie an den Hash der Datei und schreibt alles Nötige für die Prüfung in ein Bundle, das du mitlieferst.
In abgeschotteten Umgebungen ohne Zugriff auf öffentliche Sigstore-Dienste brauchst du stattdessen eigene Schlüssel oder eine eigene PKI.
Plane dann die Schlüsselverwaltung mit, denn ein verlorener oder gestohlener Schlüssel entwertet alle damit signierten SBOMs.
Alternativ signierst du die SBOM mit dem sign-Befehl der CycloneDX CLI und einem eigenen RSA-Schlüssel.
Das schützt das Dokument selbst vor Änderungen.
An das Artefakt ist die SBOM dann aber nur gebunden, wenn sie dessen Hash in ihren Metadaten enthält und die Prüfung diesen Hash mit dem ausgelieferten Artefakt vergleicht.
Außerdem verwaltest, rotierst und widerrufst du den Schlüssel selbst.
Sigstore nutzt dagegen kurzlebige Zertifikate, die an die Identität der Pipeline gebunden sind, und protokolliert jede Signatur in einem öffentlichen Transparenzlog.
Ein eigenes Zertifikat ist trotzdem legitim, etwa in abgeschotteten Umgebungen, solange die Prüfung SBOM und Artefakt-Hash gemeinsam abdeckt.
Eine Signatur beweist nur, wer die SBOM bestätigt hat, nicht dass die Build-Umgebung sauber war.
Dafür gibt es Provenance-Nachweise nach SLSA und das Attestation-Framework in-toto.
Sie dokumentieren, welche Pipeline aus welchem Quellstand welches Artefakt gebaut hat.
CycloneDX kennt zusätzlich Signaturen innerhalb des Dokuments, SPDX bringt keine eigene Signatur mit.
Vollständigkeit und Zuordnung automatisch prüfen
Eine Signatur schützt eine falsche SBOM genauso gut wie eine richtige.
Deshalb gehört vor das Signieren ein Qualitäts-Gate, das typische Lücken findet.
# Bei einem fehlgeschlagenen Befehl abbrechen; RELEASE_VERSION muss gesetzt sein
set -euo pipefail

# Komponenten ohne Version oder PURL finden und die Pipeline abbrechen
fehlend=$(jq '[.components[] | select(.version == null or .purl == null)] | length' sbom.cdx.json)
if [ "$fehlend" -gt 0 ]; then
  echo "SBOM unvollständig: $fehlend Komponenten ohne Version oder PURL" >&2
  exit 1
fi

# Prüfen, ob die SBOM zum Release gehört
jq -e --arg v "$RELEASE_VERSION" '.metadata.component.version == $v' sbom.cdx.json
Das Skript prüft zwei Dinge.
Es findet Komponenten, die sich später nicht zuordnen lassen, und es verhindert, dass die SBOM einer Vorversion im Release landet.
Ob Version und PURL für jede Komponente Pflicht sind, hängt von den erfassten Komponententypen und deinen Qualitätsregeln ab.
Passe die Prüfung an dein Produkt an und ergänze bei Bedarf weitere Regeln, etwa Pflichtfelder für Lieferant und Hash.
Die Mindestangaben findest du in der BSI TR-03183-2 und in den Minimum Elements der NTIA.
Prüfe vor der Umsetzung, welche Version der Richtlinie für dich gilt.
Ein zweiter, unabhängiger SBOM-Generator hilft gegen blinde Flecken, etwa Trivy neben syft.
Weicht die Komponentenzahl stark ab oder verändert sie sich zwischen zwei Releases ungewöhnlich, ist das ein Anlass zur Prüfung.
Schreibe zudem Produktname, Version und Artefakt-Digest in die Metadaten der SBOM, damit sich die Zuordnung später nachvollziehen lässt.
Artefakt-Repository, Freigabe und Weitergabe
Lege die signierte SBOM dort ab, wo auch das Artefakt liegt, und nicht auf einem beliebigen Dateilaufwerk.
Bei Container-Images erledigt das cosign attest bereits, denn die Attestation landet über den Digest verknüpft in derselben Container Registry.
Für Binaries und Firmware-Pakete eignet sich ein Speicher mit Unveränderlichkeit, etwa Azure Blob Storage mit Immutability Policy oder Amazon S3 mit Object Lock.
Dieser Speicher sollte Änderungen verhindern oder zumindest nachvollziehbar machen.
Nutze dafür unveränderliche Tags beziehungsweise Digests und trenne die Schreibrechte der Pipeline von denen der Entwickler.
Dependency-Track eignet sich für die laufende Auswertung, ersetzt aber keine unveränderliche Ablage, weil ein neuer Upload die SBOM einer Projektversion ersetzt.
Die Release-Freigabe ist der richtige Ort für die letzte Kontrolle.
Ein Freigabeschritt, der nur prüft, ob eine SBOM existiert, schützt vor wenig.
Verifiziere stattdessen Signatur und Identität wie im Beispiel oben und lass das Ergebnis als Teil der Freigabe protokollieren.
Zur Verfügbarkeit gehört, dass du die SBOM auch Jahre später noch findest.
Der CRA verlangt, die technische Dokumentation mindestens zehn Jahre nach dem Inverkehrbringen aufzubewahren, oder für den Support-Zeitraum, falls dieser länger ist.
Halte deshalb eine redundante Kopie außerhalb des Build-Systems vor und stelle sicher, dass mehr als eine Person darauf zugreifen kann.
Bei der Weitergabe an Kunden lohnt sich ein bewusster Zuschnitt.
Gib die SBOM über einen kontrollierten Zugang weiter, entferne interne Pfade und Hostnamen und lege fest, wer welche Fassung erhält.
Gib dem Empfänger eine kurze Anleitung zur Prüfung der Signatur mit.
Schwachstellenaussagen zu einzelnen Komponenten gehören in eine eigene, ebenfalls signierte VEX-Aussage (Vulnerability Exploitability eXchange) und nicht in die SBOM selbst.
Wie du solche Dateien anschließend auswertest, zeigt unser Artikel zu Dependency-Track.
Mit einer Release-SBOM anfangen
Eine SBOM wird erst dann zum verlässlichen Bestandteil deines Product Security Managements, wenn du sie wie ein Release-Artefakt behandelst.
Das heißt, sie wird aus dem fertigen Artefakt erzeugt, geprüft, signiert, unveränderlich abgelegt, bei der Freigabe verifiziert und kontrolliert weitergegeben.
Als Checkliste für den Einstieg reichen sieben Fragen.
- Entsteht die SBOM aus dem fertigen Artefakt und nicht nur aus dem Quellcode?
- Ist sie über den Digest an genau dieses Artefakt gebunden?
- Läuft vor dem Signieren ein automatisches Qualitäts-Gate?
- Ist sie signiert, und prüft die Freigabe Signatur und Identität?
- Liegt sie unveränderlich und redundant neben dem Artefakt?
- Ist klar geregelt, wer sie in welcher Fassung an Kunden weitergibt?
- Wird sie bei jedem Update neu erzeugt?
Starte nicht mit allem auf einmal.
Wähle ein Produkt, signiere dessen nächste Release-SBOM und verifiziere sie in der Freigabe.
Danach ergänzt du Qualitäts-Gate und Provenance Schritt für Schritt.
Dieses Vorgehen deckt sich mit der Ausrichtung des ENISA-Advisory auf Organisationen, die gerade erst mit SBOMs beginnen.
Wie stellst du sicher, dass deine SBOM nicht nur existiert, sondern auch stimmt? Schau gerne bei uns auf LinkedIn vorbei und diskutiere mit.
 Lars RoithSolution Consultant | CEO