Entdecke, wie du Generative AI von der ersten Idee bis zur produktiven Lösung praxisnah und strategisch in deine Software integrierst und dabei echte Mehrwerte schaffst.
Wir haben einen umfassenden Artikel über die Integration von Generative AI in Softwareprodukte veröffentlicht. Generative KI ist längst mehr als ein Spielzeug für Tech-Enthusiasten. Unternehmen stehen heute vor der strategischen Frage: Wie lässt sich die Leistungsfähigkeit moderner GenAI-Modelle konkret im eigenen Produkt nutzen?
Die Integration von GenAI folgt anderen Regeln als klassische Softwareentwicklung. Während früher klar war, was eine Funktion leisten muss, arbeitet man heute mit probabilistischen Systemen, die kreative, aber nicht immer korrekte und deterministische Ergebnisse liefern. Daraus ergeben sich neue Anforderungen an Architektur, Datenqualität und Entwicklungsprozesse.
In unserem Artikel zeigen wir, wie die Integration von GenAI gelingen kann, indem sie nicht als isolierte Spielerei, sondern als fester Bestandteil eines Produkts verstanden wird. Wir stellen typische Anwendungsmuster vor, bewerten sinnvolle Use Cases, beleuchten die technischen Grundlagen und geben einen Ausblick auf neue Ansätze und aktuelle Entwicklungen.
Lars ist Solution Consultant und berät Unternehmen und Entwicklungsteams ganzheitlich bei der Umsetzung ihrer Softwareentwicklungsprojekte, von den Prozessen über die Anforderungen und Architekturen bis hin zu Umsetzung und Betrieb.
Florian ist Solution Architect und Microsoft Most Valuable Professional (MVP) für Azure & Azure IoT mit langjähriger Erfahrung im Bereich DevOps, Cloud und Digitalisierung. Er unterstützt Unternehmen dabei, effiziente und effektive Lösungen zu entwickeln, die ihre digitalen Projekte nachhaltig zum Erfolg führen.
Integration generativer KI-Modelle in Produkte ermöglicht innovative Funktionen, personalisierte Nutzererlebnisse und Effizienzsteigerungen. Verschiedene Technologien und Ansätze unterstützen Unternehmen dabei, GenAI-Lösungen passgenau für unterschiedliche Anforderungen einzusetzen.
Unser Artikel in der dotnetpro 3/26 zeigt, warum der Cyber Resilience Act kein reines Compliance-Thema ist, sondern ein ehrlicher Reifegradtest für Softwareentwicklung und Produktverantwortung.
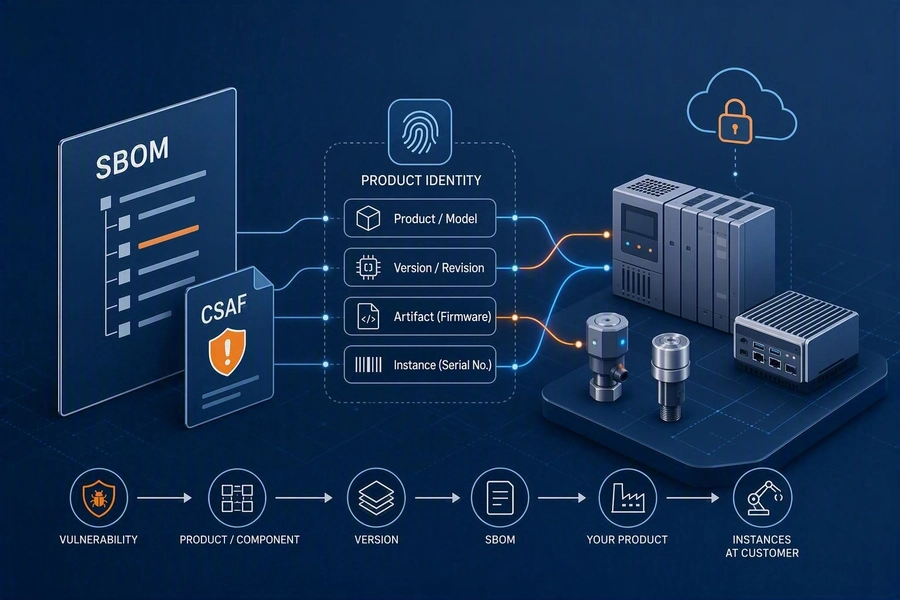
Ein Advisory am Freitagnachmittag, ein Schaltschrank voller Komponenten und eine einfache Frage: Welche Maschinen müssen wir prüfen? Wie Produktidentität die Antwort möglich macht.
BSI TR-03183-1 in Version 1.0.0, prEN 40000-1-3, prEN 50742 und die ENISA Single Reporting Platform machen die CRA-Vorbereitung prüfbarer. Der Beitrag zeigt, welche neuen Nachweise Hersteller daraus ableiten können.
Gute Prompts und Instructions reichen nicht. Erst eine belastbare Grundlage in der Softwareentwicklung aus Anforderungen, Tests, Pipelines und Betrieb macht Änderungen mit GenAI nutzbar.
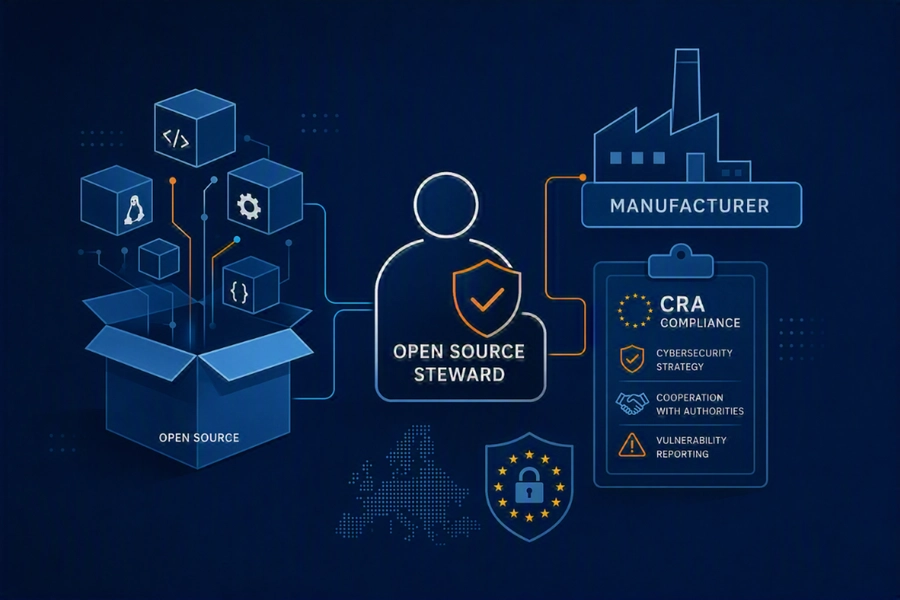
Der Cyber Resilience Act schafft erstmals eine eigene Rolle für Open-Source-Verantwortliche. Dieser Artikel erklärt, wer als Open Source Steward gilt, welche Pflichten Art. 24 CRA tatsächlich fordert und was Hersteller beim Einsatz von Open Source beachten müssen.
 Lars RoithSolution Consultant | CEO