Lars Roith

Lars Roith

Solution Consultant | CEO

Lars ist Solution Consultant und berät Unternehmen und Entwicklungsteams ganzheitlich bei der Umsetzung ihrer Softwareentwicklungsprojekte, von den Prozessen über die Anforderungen und Architekturen bis hin zu Umsetzung und Betrieb.

Über mich

Lars ist Solution Consultant und erfahrener Digitalisierungs- und Softwareexperte. Er verfügt über mehr als 25 Jahre Erfahrung in der Softwareentwicklung, IT-Beratung und Unternehmensführung. Nach dem erfolgreichen Ausbau und Verkauf seines früheren Unternehmens an die Siemens AG konzentriert er sich heute auf die Entwicklung individueller digitaler Lösungen für anspruchsvolle Kunden. Im Mittelpunkt stehen Effizienzsteigerung, nachhaltige Wettbewerbsvorteile und technologische Exzellenz. Lunaris steht für maßgeschneiderte Digitalisierung, orientiert an den spezifischen Anforderungen eines Unternehmens. Sein Ziel ist es, Technologie nicht als Selbstzweck zu nutzen, sondern in greifbare Vorteile für Unternehmen zu übersetzen.

Beiträge

Alle Wissensinhalte von Lars ansehen
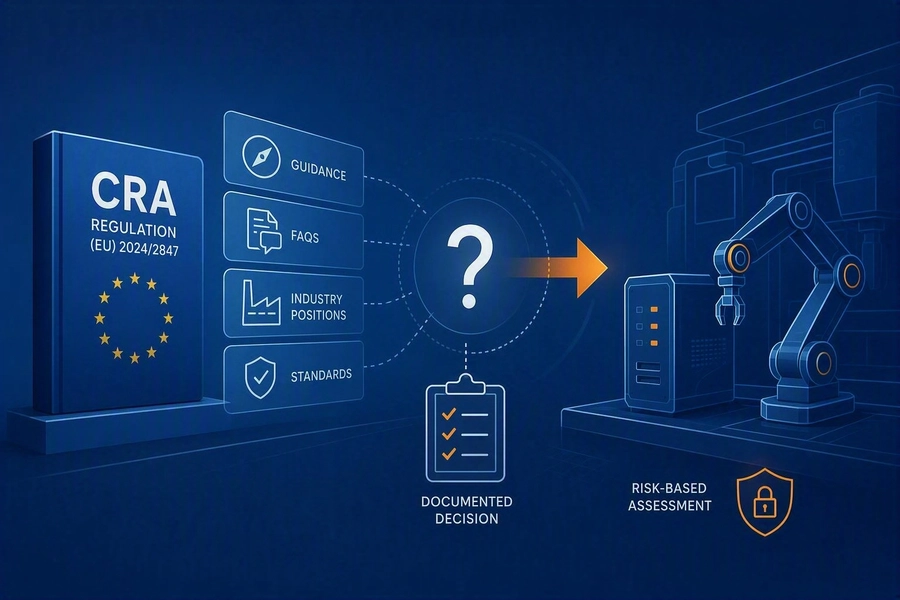
CRA: Guidance hilft, entscheiden musst du trotzdem selbst
CRA: Guidance hilft, entscheiden musst du trotzdem selbst

15. September 20266 Min.
Zwei aktuelle VDMA-Stellungnahmen zeigen, warum Hersteller offene CRA-Auslegungsfragen begründet entscheiden und später überprüfen müssen.
CRA-Normen werden konkret: Vier neue Bausteine für Hersteller
CRA-Normen werden konkret: Vier neue Bausteine für Hersteller

25. August 20269 Min.
BSI TR-03183-1 in Version 1.0.0, prEN 40000-1-3, prEN 50742 und die ENISA Single Reporting Platform machen die CRA-Vorbereitung prüfbarer. Der Beitrag zeigt, welche neuen Nachweise Hersteller daraus ableiten können.
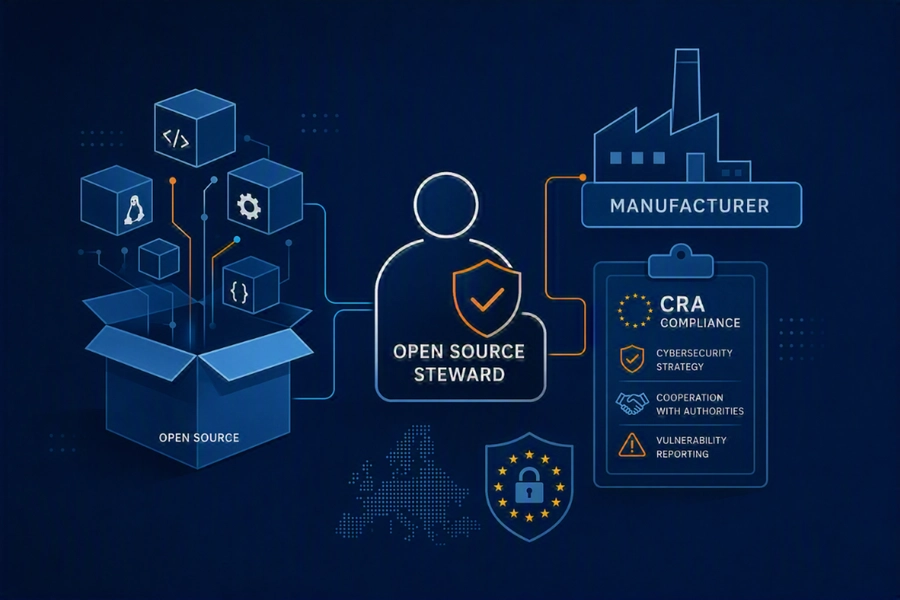
CRA und Open Source: Die neue Rolle des Open Source Stewards erklärt
CRA und Open Source: Die neue Rolle des Open Source Stewards erklärt

21. Juli 202612 Min.
Der Cyber Resilience Act schafft erstmals eine eigene Rolle für Open-Source-Verantwortliche. Dieser Artikel erklärt, wer als Open Source Steward gilt, welche Pflichten Art. 24 CRA tatsächlich fordert und was Hersteller beim Einsatz von Open Source beachten müssen.
Lunaris auf der DWX 2026

Lunaris auf der DWX 2026

3. Juli 20262 Min.
Wir waren 2026 auf der Developer Week mit vier Vorträgen vertreten. Wer nicht dabei war, kann die Folien herunterladen.
CRA Konformitätsbewertung: Von der Produktkategorie zur CE-Kennzeichnung

CRA Konformitätsbewertung: Von der Produktkategorie zur CE-Kennzeichnung

30. Juni 202612 Min.
Der Cyber Resilience Act schreibt je nach Produktkategorie unterschiedliche Konformitätsbewertungsverfahren vor. Dieser Artikel zeigt, welches Verfahren für welches Produkt gilt und wie Hersteller Schritt für Schritt zur CE-Kennzeichnung gelangen.
CRA als Reifegradtest für Softwareentwicklung: Unser dotnetpro-Artikel als PDF

CRA als Reifegradtest für Softwareentwicklung: Unser dotnetpro-Artikel als PDF

24. Juni 20261 Min.
Unser Artikel in der dotnetpro 3/26 zeigt, warum der Cyber Resilience Act kein reines Compliance-Thema ist, sondern ein ehrlicher Reifegradtest für Softwareentwicklung und Produktverantwortung.
CRA und Lieferkette: Was Hersteller von ihren Lieferanten fordern müssen

CRA und Lieferkette: Was Hersteller von ihren Lieferanten fordern müssen

9. Juni 202614 Min.
Der Cyber Resilience Act endet nicht an der eigenen Fabrikhalle: Dieser Artikel zeigt, was Hersteller aus Maschinenbau und Industrie von ihren Lieferanten fordern müssen und wie SBOM, Assessments und Vertragsklauseln die Lieferkette absichern.
CVD-Policy unter dem CRA: So baust du eine echte Vulnerability Disclosure Policy auf

CVD-Policy unter dem CRA: So baust du eine echte Vulnerability Disclosure Policy auf

19. Mai 202610 Min.
Der CRA verlangt grundsätzlich ab dem 11. Dezember 2027 eine CVD-Policy und eine Kontaktstelle. Warum Hersteller beides bereits für die Meldepflichten ab September 2026 vorbereiten sollten.
CRA Meldepflichten: Was Hersteller ab September 2026 melden müssen

CRA Meldepflichten: Was Hersteller ab September 2026 melden müssen

28. April 202610 Min.
Ab dem 11. September 2026 sind Hersteller verpflichtet, aktiv ausgenutzte Schwachstellen und Sicherheitsvorfälle innerhalb von 24 Stunden an ENISA zu melden – dieser Artikel zeigt, was konkret zu tun ist.