Wissen

Lars Roith

66 Beiträge

Cyber Resilience Act: Was Entwicklungsteams jetzt umsetzen müssen
Artikel

Cyber Resilience Act: Was Entwicklungsteams jetzt umsetzen müssen

1. September 2026
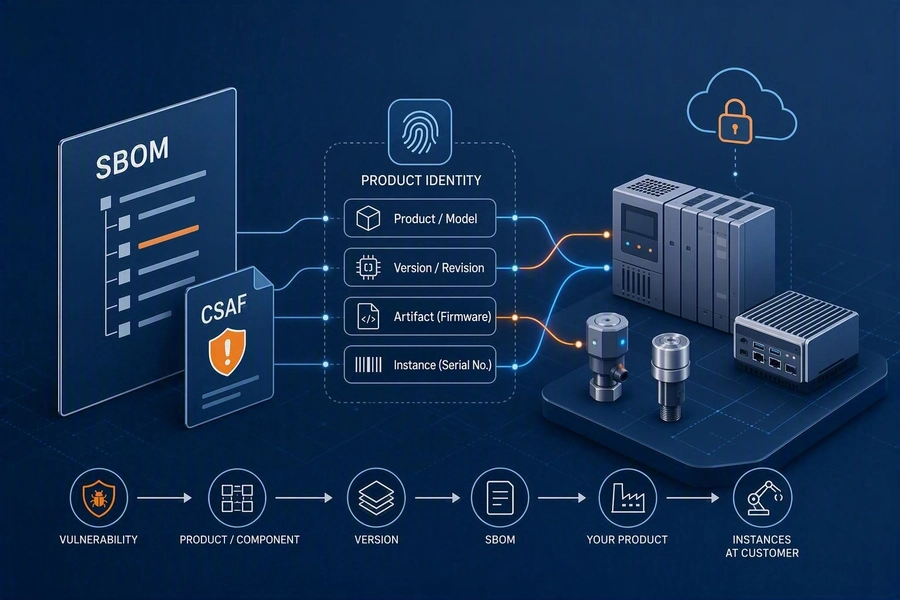
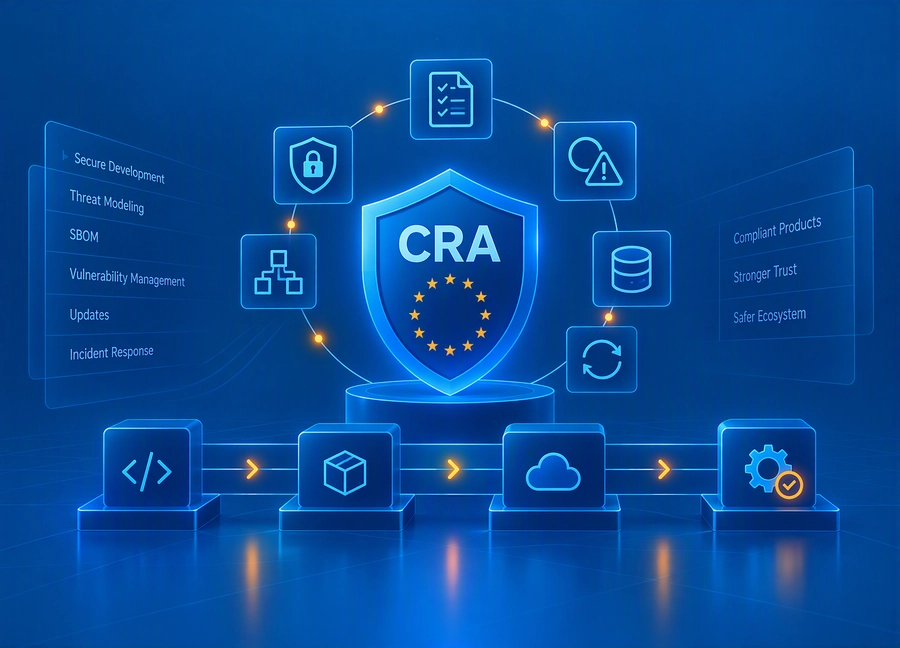
Der Cyber Resilience Act macht Produktsicherheit zur dauerhaften Aufgabe für Hersteller digitaler Produkte. Für Entwicklungsteams werden bewährte Praktiken wie sichere Entwicklung, strukturierte Risikoanalysen und Threat Modeling verbindlicher. Auch Schwachstellenmanagement, eine Software Bill of Materials (SBOM), Updatefähigkeit, Incident Response und technische Nachweise gehören damit zum Entwicklungsalltag. In seinem Beitrag in der Windows Developer, Ausgabe 10.2026, ordnet Lars Roith die Anforderungen aus Sicht der Produktentwicklung ein. Er zeigt, warum die Umsetzung über Bußgelder und Konformitätsbewertung hinausgeht und wie Sicherheit über Entwicklung, Veröffentlichung und Wartung nachvollziehbar verankert werden kann. Sie wollen den gesamten Artikel lesen? Dann melden Sie sich gerne bei uns.
Der Cyber Resilience Act als Gradmesser für moderne Softwareentwicklung
Vortrag

Der Cyber Resilience Act als Gradmesser für moderne Softwareentwicklung

2. Juli 2026
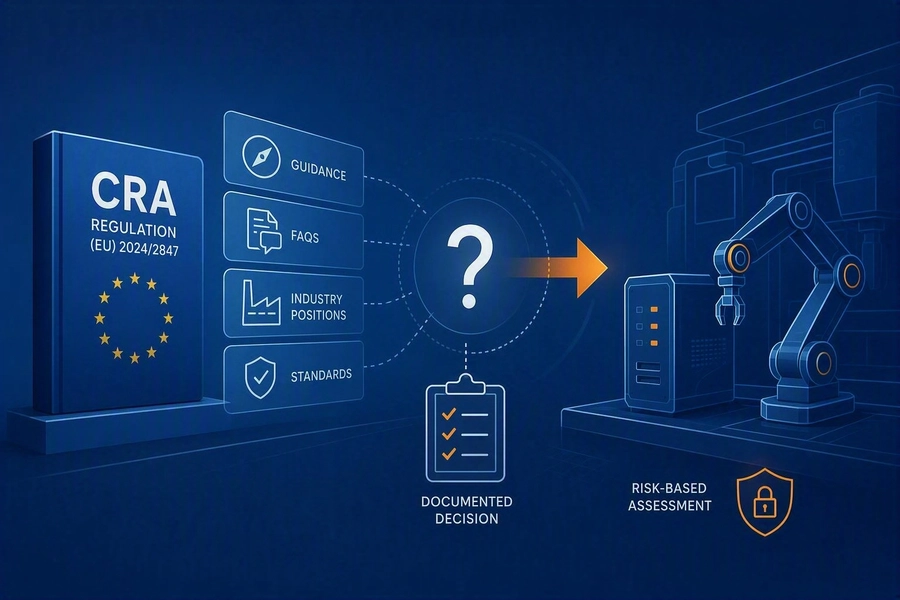
Der Cyber Resilience Act (CRA) wird oft als weiteres regulatorisches Pflichtprogramm wahrgenommen. In der Praxis wirkt er jedoch wie ein Gradmesser: Er legt schonungslos offen, wie reif oder rückständig Softwareentwicklungsprozesse in Unternehmen tatsächlich sind. Im Fokus steht die Frage, ob Organisation, Architektur und Prozesse überhaupt in der Lage sind, sichere Software über Jahre hinweg verlässlich zu liefern. Der Vortrag zeigt, warum der CRA weniger neue technische Anforderungen einführt, sondern bestehende Defizite sichtbar macht. Fehlende Security-by-Design-Prinzipien, unklare Verantwortlichkeiten, manuelle Release-Prozesse, fehlende Transparenz über Abhängigkeiten oder eine Update-Strategie, die auf Hoffnung basiert, werden unter regulatorischem Druck schnell zum Geschäftsrisiko. Anhand typischer Entwicklungsrealitäten wird erläutert, wie sich CRA-Anforderungen konkret auf Architekturentscheidungen, CI/CD-Pipelines, Toolchains und die Zusammenarbeit zwischen Entwicklung, Produktmanagement und Organisation auswirken. Der Talk richtet sich an Entwickler, Tech Leads und Engineering-Verantwortliche, die verstehen wollen, warum der CRA kein juristisches Detailproblem ist, sondern ein strukturelles Signal dafür, ob moderne Softwareentwicklung im Unternehmen wirklich angekommen ist.