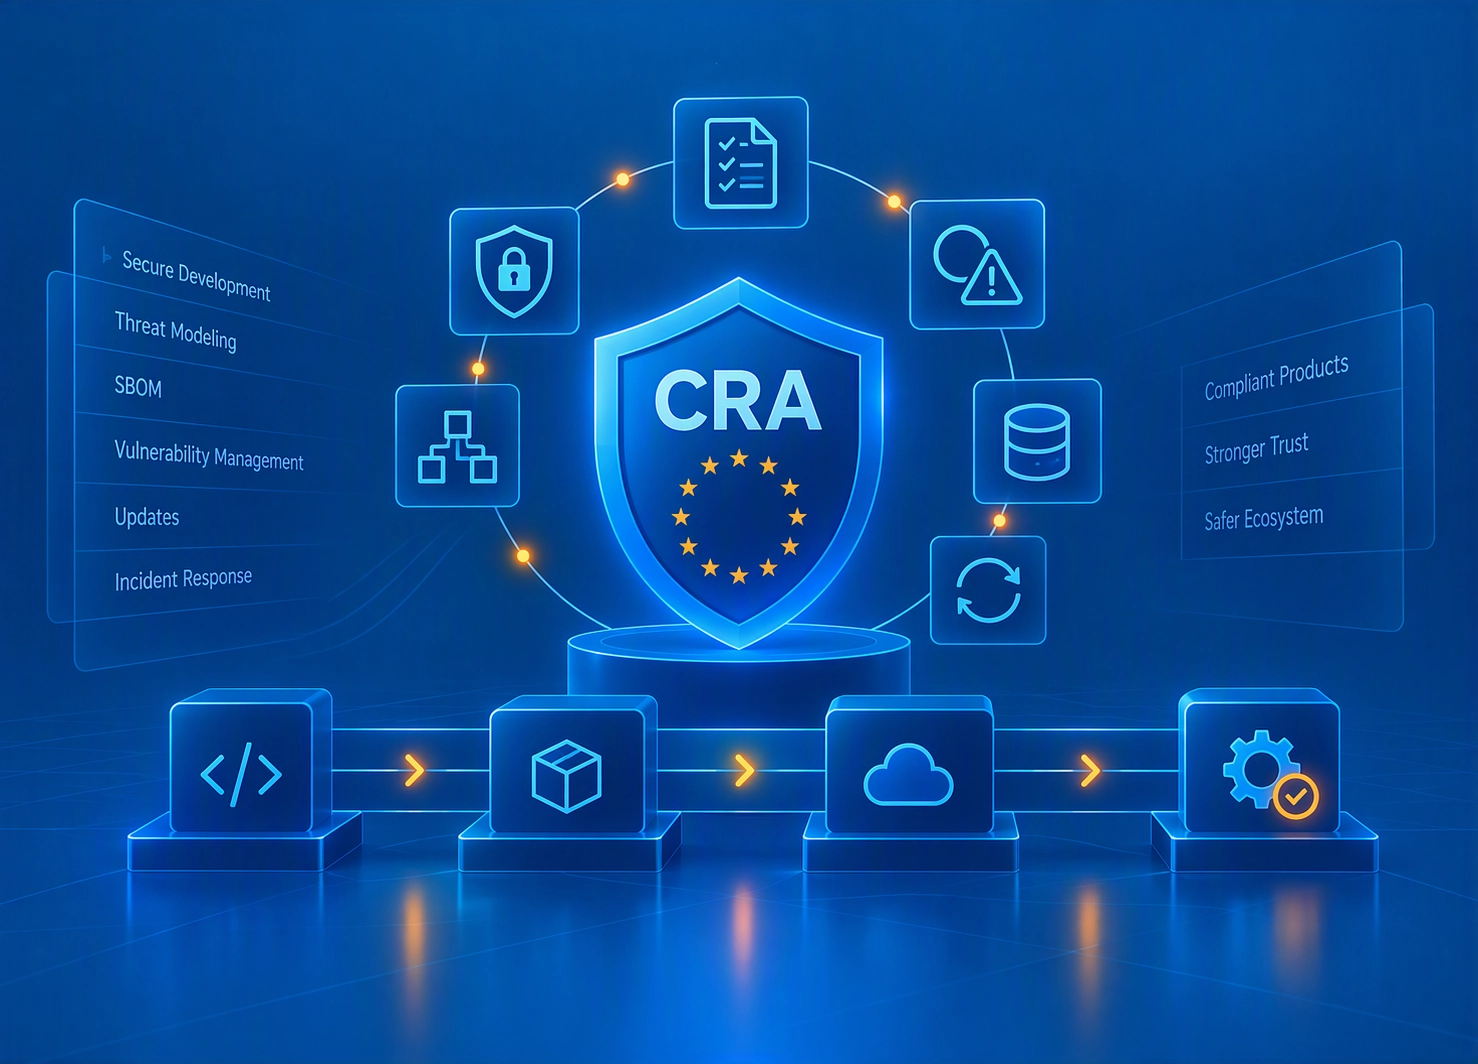
Der Cyber Resilience Act macht Produktsicherheit zur dauerhaften Aufgabe für Hersteller digitaler Produkte. Für Entwicklungsteams werden bewährte Praktiken wie sichere Entwicklung, strukturierte Risikoanalysen und Threat Modeling verbindlicher. Auch Schwachstellenmanagement, eine Software Bill of Materials (SBOM), Updatefähigkeit, Incident Response und technische Nachweise gehören damit zum Entwicklungsalltag.
In seinem Beitrag in der Windows Developer, Ausgabe 10.2026, ordnet Lars Roith die Anforderungen aus Sicht der Produktentwicklung ein. Er zeigt, warum die Umsetzung über Bußgelder und Konformitätsbewertung hinausgeht und wie Sicherheit über Entwicklung, Veröffentlichung und Wartung nachvollziehbar verankert werden kann.
Sie wollen den gesamten Artikel lesen? Dann melden Sie sich gerne bei uns.